 BLOG
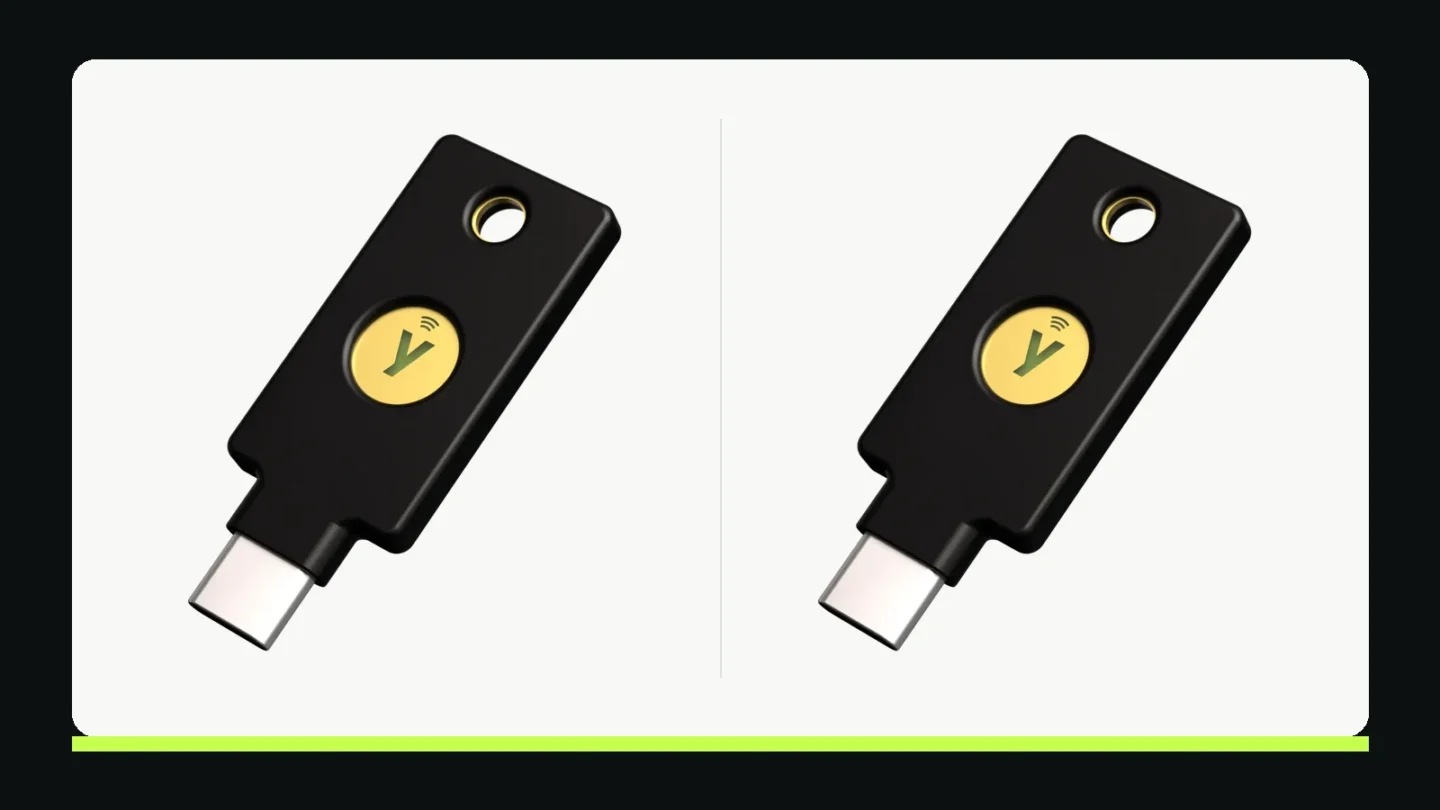
Entre YubiKey 5C NFC ou Security Key C NFC, a Security Key costuma ser suficiente para quem quer login FIDO2/passkeys. A YubiKey 5C NFC faz sentido quando você também precisa de códigos OATH-TOTP, smart card PIV, OpenPGP ou outra integração da série 5. Comprar a mais completa sem identificar seu serviço pode significar pagar por recursos que não serão usados.
Compare os detalhes
Os mesmos 16 critérios para os dois modelos.
16 características · 8 diferentes
| Característica | |  |
|---|---|---|
| Autenticação | ||
| FIDO2/WebAuthn | Sim, passkeys vinculadas ao hardware | Sim, passkeys vinculadas ao hardware |
| FIDO U2F | Sim | Sim |
| OATH HOTP/TOTP | Sim | Não |
| Yubico OTP | Sim | Não |
| Smart card PIV | Sim | Não |
| OpenPGP | Sim | Não |
| Yubico Authenticator | OATH, passkeys e funções compatíveis | Gerenciamento de passkeys e PIN FIDO2 no desktop; não gera códigos TOTP |
| Comunicação | ||
| Conexão USB | USB-C 2.0 | USB-C 2.0 |
| NFC | ISO 14443-3 Tipo A | ISO 14443-3 Tipo A |
| Interface de autenticação | FIDO HID; também CCID e teclado HID | FIDO HID |
| Construção | ||
| Alimentação | Por USB ou campo NFC; sem bateria | Por USB ou campo NFC; sem bateria |
| Elemento seguro | Sim | Sim |
| Proteção | IP68, segundo condições do fabricante | IP68, segundo condições do fabricante |
| Temperatura de operação | 0–40 °C | 0–40 °C |
| Dimensões | 18 × 45 × 3,7 mm | 18 × 45 × 3,3 mm |
| Peso | 4,1 g | 3 g |
Protocolos precisam ser aceitos e cadastrados pelo serviço utilizado. Capacidade de credenciais e algoritmos podem mudar conforme o firmware da unidade.
Fontes oficiais: YubiKey 5C NFC — especificações oficiais ↗ · Security Key C NFC — especificações oficiais ↗
O que muda entre as duas chaves?
| Necessidade | YubiKey 5C NFC | Security Key C NFC |
|---|---|---|
| USB-C e NFC | Sim | Sim |
| FIDO2/WebAuthn e passkeys vinculadas ao hardware | Sim | Sim |
| FIDO U2F como segundo fator | Sim | Sim |
| OATH-TOTP/HOTP pelo Authenticator | Sim | Não |
| PIV e OpenPGP | Sim | Não |
| Yubico OTP e challenge-response | Sim | Não |
| Perfil indicado | Login mais integrações específicas | Login FIDO sem protocolos adicionais |
A separação aparece no manual técnico da Yubico. USB-C é o conector; NFC é a comunicação por aproximação. Nenhum dos dois informa qual protocolo um site aceita. A Security Key é FIDO-only; a série 5 acrescenta outras aplicações. Confira também a ficha da Security Key C NFC.
Isso evita dois enganos recorrentes: achar que a Security Key é apenas para iniciantes, ou que a série 5 torna todo login mais seguro por ter mais funções. Para o mesmo serviço FIDO, o motivo para pagar pelos extras deve ser outra necessidade identificada. Não compare apenas o nome “Security” contra “YubiKey”.
Passkey, segundo fator e código de seis dígitos não são a mesma coisa
Uma chave pode ser usada como segundo fator após a senha, ou guardar uma credencial FIDO2 para um fluxo com passkey. Quem define as opções é o serviço. Na configuração, você pode encontrar botões chamados “chave de segurança”, “passkey” ou “verificação em duas etapas”; leia qual tipo de cadastro será criado.
Um QR code de aplicativo autenticador geralmente pertence a outra modalidade: códigos temporários, como TOTP. A série 5 pode guardar esses segredos e gerar códigos com o Yubico Authenticator. A Security Key C NFC não ganha esse recurso ao instalar o aplicativo. Sua integração com o Authenticator permite outras operações, como gerenciamento de PIN e passkeys, conforme plataforma.
Consulte a lista de protocolos da 5C NFC para a diferença. TOTP ainda produz um código que pode ser digitado em uma página fraudulenta; não deve ser apresentado como equivalente à resistência a phishing de FIDO. Os dois métodos podem coexistir em uma conta, e o caminho alternativo continua importante para a segurança total.
Passkeys em uma chave física também exigem um plano próprio de reserva. Não conte com uma sincronização automática entre duas chaves ou entre a chave e o gerenciador de senhas. Cadastre cada chave separadamente em cada conta que aceite múltiplos dispositivos.
Verifique seus serviços antes de comprar
Monte uma lista curta com as contas cuja perda causaria maior impacto: e-mail principal, gerenciador de senhas, conta que administra anúncios, repositório de código e serviços de trabalho. Para cada uma, registre método aceito, número de chaves permitido, recuperação e dispositivos em que você precisa entrar.
A documentação de chave de segurança da Conta Google explica cadastro e requisitos. Faça a conferência na documentação de cada serviço; a existência de FIDO em uma plataforma não garante que sua edição, política corporativa ou aplicativo específico permita o mesmo fluxo.
Um exemplo de decisão: se suas contas principais aceitam FIDO e os códigos temporários das demais ficam em outro autenticador, a Security Key pode atender o objetivo. Se você pretende colocar também TOTP no hardware, a 5C NFC passa a ter uma função concreta. Se a empresa exige PIV para certificado, confirme os requisitos com a equipe responsável antes de comprar qualquer uma.
Não escolha a série 5 só porque você trabalha com desenvolvimento. Existem usos de SSH apoiados em FIDO que não são a mesma coisa que PIV ou OpenPGP. Descubra qual integração seu servidor e seus clientes suportam; a profissão não determina o protocolo necessário.
Uso no notebook e no celular: o que testar
USB-C ajuda a conectar a chave diretamente a notebooks e celulares compatíveis. NFC pode evitar o encaixe físico, mas depende de leitura no aparelho e suporte do fluxo de autenticação. Uma capa grossa, a posição da antena e a versão do navegador podem mudar a experiência. Aproximar a chave fora do momento solicitado pelo serviço não é um teste completo de login.
Faça uma verificação com conta de menor impacto primeiro. Cadastre, encerre a sessão e autentique usando o navegador que você realmente utiliza. Repita no telefone. Anote se foi solicitado PIN, toque ou aproximação, e confirme se a conta reconhece o modelo de autenticação esperado.
Se houver falha, separe as causas: porta ou leitura NFC, navegador, configuração da conta e protocolo. Não resete a chave imediatamente. Um reset pode remover credenciais e complicar a recuperação. Mantenha uma sessão funcional enquanto investiga e siga o procedimento oficial para a função afetada.
O manual de firmware também descreve diferenças entre gerações, incluindo NFC inicialmente restrito em unidades 5.7 até a ativação por USB. Assim, um problema de primeira utilização não prova por si só que a antena ou a chave está defeituosa.
Relatos reais: recursos que sobram e compatibilidade que falta
djasonpenney disse: “I bought into the Yubikey 5 series, but I have never used its advanced features.” (leia o relato). Na discussão, pergunta quais serviços o comprador usa antes de recomendar a Security Key. É uma experiência de compra da série 5, não uma confirmação de que todo usuário pode dispensar TOTP ou certificado.
jdigi78 disse: “I like TOTP via the key because a lot of services still don’t support passkeys” (leia o relato). O contraponto é útil: quem precisa manter códigos de vários serviços pode valorizar a aplicação OATH da série 5. A preferência não transforma TOTP em FIDO nem elimina a necessidade de guardar recuperação.
Ernie_65 disse: “So I was gifted two Security Key C NFC, Firmware 5.7.1.” (leia o relato). Ele usava iPhone 14 Pro e MacBook, tentou ler QR codes no Authenticator e recebeu erro, embora tivesse cadastrado a chave no X. Depois, o próprio autor esclarece que as chaves passaram a funcionar ao cadastrar pelo método correto. É um caso concreto de confundir TOTP com login FIDO; não evidencia defeito do produto.
Secret-Block disse: “I then tried it on Chrome and the check went through” (leia o relato). O contexto era a verificação de autenticidade de uma Security Key C NFC no telefone Samsung: a tentativa anterior no Firefox apresentou bloqueio. Isso mostra por que testar navegador e fluxo importa. Não autoriza afirmar que todo login NFC funciona no Chrome ou que Firefox nunca funciona.
As citações são literais em inglês; a interpretação foi escrita em português. Os links das discussões permitem localizar os identificadores citados, mas não são permalinks individuais de todos os comentários. Essa amostra não mede frequência de incompatibilidades, não comprova garantia e não permite concluir qual modelo apresenta menos falhas.
Chave reserva e recuperação: planeje antes de depender dela
O erro mais caro é cadastrar uma única chave, remover todas as alternativas e só depois descobrir que ela foi perdida. Planeje duas unidades quando o serviço permitir. Dê nomes diferentes na conta, teste ambas e guarde a reserva em outro local. Duas chaves no mesmo chaveiro podem se perder juntas.
Para login FIDO, uma Security Key pode servir de reserva de uma 5C NFC, desde que cada conta aceite e tenha ambas cadastradas. Isso não torna a Security Key reserva dos segredos TOTP ou certificados PIV da série 5. Se você depende dessas funções, defina uma estratégia específica para elas.
Guarde códigos de recuperação conforme as regras do serviço, em local protegido e independente do dispositivo que poderá perder. Revise e-mail e telefone de recuperação. Para contas compartilhadas de empresa, documente quem pode recuperar acesso, sem espalhar segredos em planilhas abertas ou conversas.
Faça uma simulação limitada: com a chave principal fora de alcance, entre com a reserva em uma conta que permita o teste. Não apague credenciais para simular perda. Verifique o procedimento e registre os passos necessários. A compra estará resolvendo um problema quando você souber também como continuar trabalhando após perder a unidade principal.
Firmware e compra de unidade nova
O aviso YSA-2024-03 descreve uma vulnerabilidade na biblioteca criptográfica de unidades afetadas anteriores ao firmware 5.7.0. A exploração exige posse física, equipamento especializado e informações do alvo; não é uma clonagem remota simples. A Yubico informa que as unidades com a nova biblioteca, a partir de 5.7, não são afetadas por essa falha específica.
Para uma nova compra, peça modelo e firmware do lote, condição lacrada, nota fiscal e condições de suporte. A foto de catálogo não comprova a versão recebida. Não conte com atualizar uma unidade antiga para igualar uma nova: o firmware dessas chaves não é atualizável pelo usuário. Verifique a versão pelo aplicativo oficial após receber e consulte avisos vigentes.
“Loja oficial” no marketplace e “revenda oficial Yubico” são afirmações diferentes. Confira a identidade e o suporte do vendedor. Um anúncio nacional disponível da 5C NFC foi localizado; a disponibilidade da Security Key C NFC no Mercado Livre ainda exige confirmação de anúncio exato. Não substitua silenciosamente por 5C sem NFC, USB-A, FIPS ou outra variante.
Prós, contras e decisão por perfil
Security Key C NFC: atende o objetivo de login FIDO com USB-C/NFC e simplifica a seleção para quem não precisa de aplicações adicionais. O limite é não gerar TOTP nem fornecer PIV/OpenPGP. Compare o custo de duas unidades e suporte, não só o preço de uma.
YubiKey 5C NFC: reúne login FIDO e integrações adicionais em uma unidade. Pode ser adequada a quem precisa delas, mas exige configurar e recuperar cada aplicação corretamente. O custo maior não se justifica apenas pela expectativa de “proteção máxima”.
Nenhuma chave impede todos os golpes: roubo de sessão, recuperação mal protegida e autorizações indevidas são problemas diferentes. A compra deve vir acompanhada de configuração da conta, controle dos métodos alternativos e cuidado com o computador usado para autenticar.
Perguntas frequentes
A Security Key C NFC guarda passkeys?
Sim, ela suporta FIDO2. Quantidade e capacidades dependem do firmware; não transfira automaticamente os limites de um lote atual para uma unidade antiga anunciada.
Preciso da 5C NFC para usar o Authenticator?
Para gerar códigos OATH-TOTP no hardware, precisa de modelo que tenha OATH, como a série 5. A Security Key pode aparecer no aplicativo para gerenciamento de funções FIDO, sem gerar esses códigos.
Posso recuperar a conta se perder a chave?
Depende do que você cadastrou e das regras do serviço. A reserva previamente registrada e os meios de recuperação precisam ser testados antes da perda. O fabricante da chave não recupera automaticamente uma conta de terceiros.
Qual comprar para notebook e celular?
Escolha USB-C/NFC se seus aparelhos e serviços aceitam esses caminhos. Entre os dois modelos, selecione os protocolos necessários. Depois teste cadastro e login em cada aparelho, em vez de depender apenas da compatibilidade física.
Veredito: compre os protocolos que você vai usar
A decisão entre YubiKey 5C NFC ou Security Key C NFC começa na lista de contas. Para FIDO/passkeys, a Security Key é uma candidata suficiente; para OATH, PIV e OpenPGP, a 5C NFC oferece funções que a outra não tem. Reserve parte do orçamento para continuidade de acesso, confirme o lote e compre uma variante identificada. Essa preparação importa mais que escolher automaticamente o modelo com a maior lista de recursos.
Links dos produtos
Conferir YubiKey 5C NFC no Mercado Livre
A Security Key C NFC permanece sem botão de compra porque não foi confirmado um anúncio do modelo exato.